Sunucuya Yönelik DDoS Saldırıları ve VDS Seçiminde Koruma Kriterleri
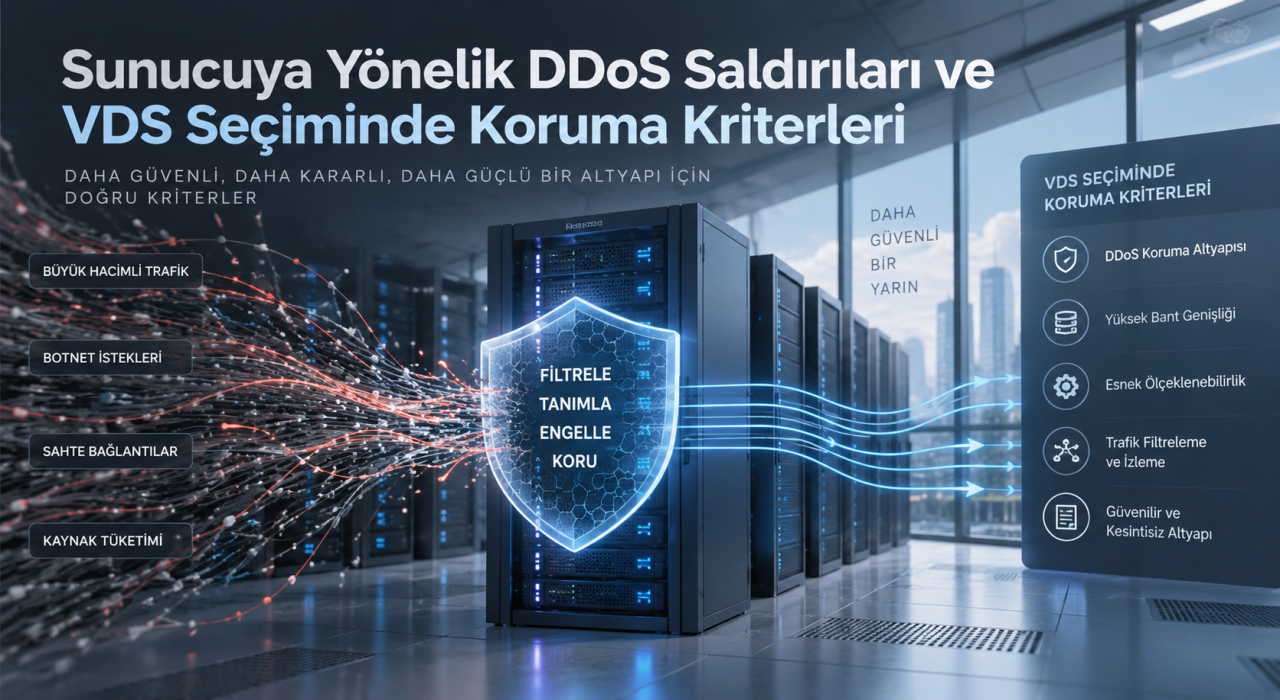
DDoS saldırısı, bir sunucuya veya çevresindeki ağ altyapısına çok sayıda kaynaktan olağan dışı trafik yöneltilerek gerçek kullanıcıların hizmete erişmesinin zorlaştırılmasını amaçlayan dağıtık hizmet engelleme saldırısıdır. Web sitelerinde sayfaların geç açılması veya tamamen erişilemez hale gelmesi, oyun sunucularında bağlantı kopmaları ve yüksek gecikme, çevrim içi uygulamalarda ise isteklerin zaman aşımına uğraması görülebilir. Etki yalnızca işlemci ya da RAM kullanımına bağlı değildir; saldırının hangi katmanı hedeflediği ve sağlayıcının trafiği sunucuya ulaşmadan önce nasıl filtrelediği de belirleyicidir.
Bu nedenle DDoS koruması, vds satın al kararında ilk kontrol edilecek maddelerden biri olmalıdır. VDS, Virtual Dedicated Server yani sanal adanmış sunucu olarak fiziksel bir sistem üzerindeki kaynakların belirli sınırlarla sanal sunucuya ayrıldığı hizmet modelidir. DeHost'un VDS sayfasında DDoS korumasının paketlere dahil olduğu, Mikrotik ve RouteFence ile ücretsiz sağlandığı belirtilir. Aynı sayfada yurt içi ve yurt dışı saldırılara karşı projenin yapısına göre yapılandırılmış kurallardan yararlanıldığı da ifade edilir. Bu bilgiler korumanın varlığını gösterir ancak her saldırının aynı şekilde sonuçlanacağı veya hiçbir kesinti yaşanmayacağı anlamına gelmez.
DDoS saldırısının sunucuya etkisi
Normal trafikte ziyaretçi veya istemci sunucuya istek gönderir ve sunucu gerekli cevabı üretir. DDoS durumunda ise meşru kullanımla ilgisi olmayan yoğun trafik ağ bağlantısını, bağlantı işleme kapasitesini veya uygulamanın cevap üreten bileşenlerini baskı altına alabilir. Sonuç olarak sistem tamamen çevrim dışı kalmasa bile gerçek kullanıcıların deneyimi belirgin biçimde bozulabilir.
Web sitesinde bu durum yavaş yükleme, aralıklı erişim ve zaman aşımı olarak hissedilebilir. Oyun sunucusunda oyuncuların gecikmesi artabilir, bağlantılar kopabilir veya yeni bağlantı kurmak güçleşebilir. API ve kurumsal uygulamalarda ise isteklerin yanıt süresi uzayabilir. Bu belirtiler DDoS saldırısına işaret edebilse de tek başına kesin kanıt değildir. Yanlış yapılandırma, kapasite yetersizliği, yazılım hatası veya ağ problemi de benzer sonuçlar doğurabilir.
Ağ katmanı ile uygulama katmanı arasındaki fark
DDoS korumasını değerlendirirken bütün saldırıları tek tür gibi düşünmemek gerekir. Ağ ve taşıma katmanını hedefleyen saldırılar çoğunlukla bağlantı altyapısını ve trafiği taşıyan kaynakları baskı altına alır. Uygulama katmanı saldırıları ise web sunucusu, API veya benzeri uygulama servislerinin normal kullanıcı isteğine benzeyen yoğun talepleri işlemesini zorlaştırmayı hedefler.
|
Karşılaştırma |
Ağ ve taşıma katmanı |
Uygulama katmanı |
|
Temel hedef |
Ağ erişimi ve bağlantı kaynakları |
Web veya uygulama servisinin işlem kapasitesi |
|
Muhtemel kullanıcı etkisi |
Sunucuya erişimin yavaşlaması veya kesilmesi |
Belirli sayfaların veya servislerin ağırlaşması |
|
Korumanın odak noktası |
Zararlı trafiğin ağ seviyesinde filtrelenmesi |
Uygulama isteklerinin davranışa ve kurallara göre kontrol edilmesi |
|
Sunucu içi önlemlerin rolü |
Tek başına yeterli olmayabilir |
Güvenlik duvarı ve uygulama ayarları daha doğrudan katkı sağlayabilir |
Bu ayrım önemlidir çünkü yalnızca sunucu içine kurulan bir güvenlik duvarı her durumda yeterli değildir. Trafik, sunucuya ulaşmadan önce bağlantı kapasitesini tüketiyorsa filtrelemenin sağlayıcı ağına daha yakın noktada yapılması gerekir. Buna karşılık uygulama seviyesindeki anormal isteklerde sunucu ve uygulama yapılandırması da korumanın önemli bir parçasıdır.
Saldırı sırasında hangi belirtiler görülebilir?
DDoS olayları tek bir belirtiyle teşhis edilmez. Aniden artan gecikme, normalden çok daha uzun yanıt süreleri, bağlantı kurulamaması ve belirli servislerin aralıklı olarak erişilemez hale gelmesi dikkat edilmesi gereken işaretlerdir. Oyun sunucusunda oyuncular aynı anda gecikme yaşayabilirken bir web projesinde sayfalar zaman aşımına düşebilir.
Kaynak kullanımı da ipucu verebilir ancak yorum dikkatli yapılmalıdır. CPU veya RAM artışı uygulama katmanındaki yoğunluktan kaynaklanabilir. Ağ trafiğindeki olağan dışı artış ise farklı bir saldırı tipine veya gerçek kullanıcı yoğunluğuna işaret edebilir. Sağlıklı değerlendirme için sunucu logları, ağ gözlemleri ve sağlayıcının olay kayıtları birlikte ele alınmalıdır.
Sağlayıcı koruması ile sunucu içi güvenlik birlikte çalışır
DDoS koruması sunucunun bütün güvenlik ihtiyaçlarının yerine geçen tek bir özellik değildir. Sağlayıcı tarafındaki filtreleme saldırı trafiğinin mümkün olduğunca erken ayıklanmasına yardımcı olurken sunucu içindeki güvenlik duvarı yalnızca gerekli servislerin erişime açık tutulmasını sağlar. İşletim sistemi ve kullanılan yazılımların güncel tutulması da bilinen güvenlik açıklarının kötüye kullanılma riskini azaltır.
Bu iki katmanı birbirinin alternatifi olarak görmek yerine birlikte değerlendirmek daha doğru olur. Sağlayıcı ağı yoğun trafiği filtrelerken sunucu tarafında gereksiz portların kapalı olması, erişim kurallarının ihtiyaca göre sınırlandırılması ve yazılımların güncel tutulması saldırı yüzeyini daraltır. Web uygulamalarında ayrıca uygulama seviyesindeki istekleri kontrol eden güvenlik mekanizmaları gerekebilir. İhtiyaç kullanılan hizmete göre değişir.
VDS seçerken DDoS koruması için sorulacak sorular
Koruma bilgisinin yalnızca ürün sayfasında bir özellik olarak yazması karar vermek için yeterli olmayabilir. Sağlayıcıdan korumanın kapsamını ve işletim biçimini anlamaya yarayan açık yanıtlar istenebilir.
- DDoS koruması pakete dahil mi yoksa ayrı bir hizmet mi?
- Koruma ağ katmanı ve uygulama katmanı açısından hangi kapsamı sağlıyor?
- Kurallar proje türüne göre özelleştirilebiliyor mu?
- Saldırı veya anormal trafik tespit edildiğinde kullanıcıya nasıl bilgi veriliyor?
- Yanlış pozitif durumlarda kural güncellemesi veya destek süreci nasıl ilerliyor?
- Web sitesi ile oyun sunucusu gibi farklı kullanım türlerinde koruma yaklaşımı değişiyor mu?
- Sunucu sahibi tarafında yapılması gereken güvenlik duvarı ve yazılım ayarları neler?
DeHost'un VDS hizmet sayfasında korumanın ücretsiz olarak pakete dahil edildiği ve Mikrotik ile RouteFence kullanıldığı belirtilir. Ayrıca yurt içi ve yurt dışı kaynaklı saldırılara karşı projeye özel yapılandırılan kurallardan söz edilir. Bu nedenle hizmeti değerlendiren bir kullanıcı, kendi projesinin web sitesi, oyun sunucusu veya başka bir uygulama olması durumunda hangi kuralların geçerli olacağını ve sunucu tarafında hangi ek önlemlerin önerildiğini destek ekibine sorabilir.
Koruma seçimi yalnızca tek bir özelliğe indirgenmemeli
DDoS koruması önemli bir seçim kriteridir ancak VDS kararının tamamı değildir. Projenin normal trafik profili, kullandığı uygulamalar, yönetim ihtiyacı ve sunucu tarafındaki güvenlik sorumlulukları da hesaba katılmalıdır. Koruma hizmetinin varlığı güçlü bir başlangıçtır; buna rağmen düzenli güncelleme, güvenlik duvarı kuralları ve erişim kontrolleri ihmal edilirse sunucunun diğer riskleri devam eder.
Sağlıklı yaklaşım, sağlayıcının ağ seviyesindeki korumasını ve sunucu sahibinin kendi güvenlik uygulamalarını aynı mimarinin parçaları olarak görmektir. Böylece amaç yalnızca saldırı anında hizmeti ayakta tutmak değil, normal kullanımda da erişilebilirliği ve güvenlik disiplinini koruyan daha dayanıklı bir sunucu ortamı oluşturmaktır.


Yorum Yazın